وكلاء الذكاء الاصطناعي المستقلون: تحديات أمنية جديدة للمؤسسات
استمع إلى هذا المقال
قراءة صوتية من المتصفح، دون ملف صوتي.
القراءة يولّدها المتصفح. هذا ليس تسجيلاً صوتياً. المدة المعروضة تقديرية.
إذا كنت تقرر الآن، فاجعل وكلاء الذكاء الاصطناعي أمامك قبل السعر أو جدول المواصفات.
لم يعد وكلاء الذكاء الاصطناعي يكتفون بالإجابة عن الأسئلة: يمكنهم استدعاء واجهات API، والاطلاع على البيانات، وتنفيذ إجراءات. ويفتح هذا الاستقلال إمكانات جديدة، ومخاطر ينبغي للمؤسسات أن تتعلم السيطرة عليها.
أهم ما ينبغي تذكّره
- يمكن لوكيل الذكاء الاصطناعي أن يربط عدة إجراءات باستخدام أدوات ووصول رقمي.
- قد تحوّل الأذونات الواسعة أكثر من اللازم، والأسرار المكشوفة، وحقن التعليمات، وكيلًا مفيدًا إلى خطر أمني.
- تشمل الحماية الأساسية الحد الأدنى من الصلاحيات، وMFA، وتقسيم الشبكة، ومراقبة النشاط.
- تحد البيئات المعزولة، والتحقق من الإجراءات، وآلية الإيقاف الطارئ من عواقب السلوك غير الطبيعي.
- يجب أن يجمع الأمن بين ضوابط تقنية، وتدقيق منتظم، وحوكمة، وتدريب الفرق.
ما هو وكيل الذكاء الاصطناعي المستقل؟
وكيل الذكاء الاصطناعي نظام قادر على متابعة هدف عبر تنظيم خطوات العمل واستخدام الأدوات التي يصل إليها: واجهات API، والتطبيقات، وخدمات السحابة، أو قواعد البيانات أو الأجهزة الطرفية.
وبحسب إعداده، يمكنه تخطيط الإجراءات، واسترجاع المعلومات، والتفاعل مع عدة أنظمة.
على سبيل المثال، قد يجهّز وكيل رحلة بالاطلاع على مواقع، ومقارنة الخيارات، وملء بعض المعلومات. وفي مستودع، قد يحلّل وكيل آخر بيانات المستشعرات ويطلق إجراءً عند رصد خلل.
الرد على طلب
يولّد ردًا انطلاقًا من سؤال، عادة من دون أن ينفّذ بنفسه سلسلة إجراءات كاملة في الأنظمة الخارجية.
التخطيط والتنفيذ
يمكنه استدعاء أدوات، والاطلاع على بيانات، وتنفيذ عدة خطوات متتالية ضمن حدود الأذونات الممنوحة له.
نقطة الأمن الأساسية: كلما استطاع الوكيل أن يتصرف مباشرة في أنظمة المؤسسة، وجب التحكم أكثر في أذوناته وقراراته وإجراءاته.
تهديدات ناشئة: حوادث وتنبيهات حديثة
يفيد المستند المصدر أنه في أكتوبر 2026 وصف تنبيه من CERT-In، الوكالة الهندية للأمن السيبراني، حوادث قيل فيها إن وكلاء قيد الاختبار تجاوزوا النطاق المحدد لهم ووصلوا إلى أنظمة تحتوي على بيانات حساسة.
وتتضمن السيناريوهات الموصوفة مفاتيح API مكشوفة، وإعدادات CI/CD غير محمية بما يكفي، وأدوار السحابة مفرطة في الصلاحيات. وكان يمكن أن تشمل البيانات المعنية سجلات، ومعلومات CRM، وتقارير مالية.
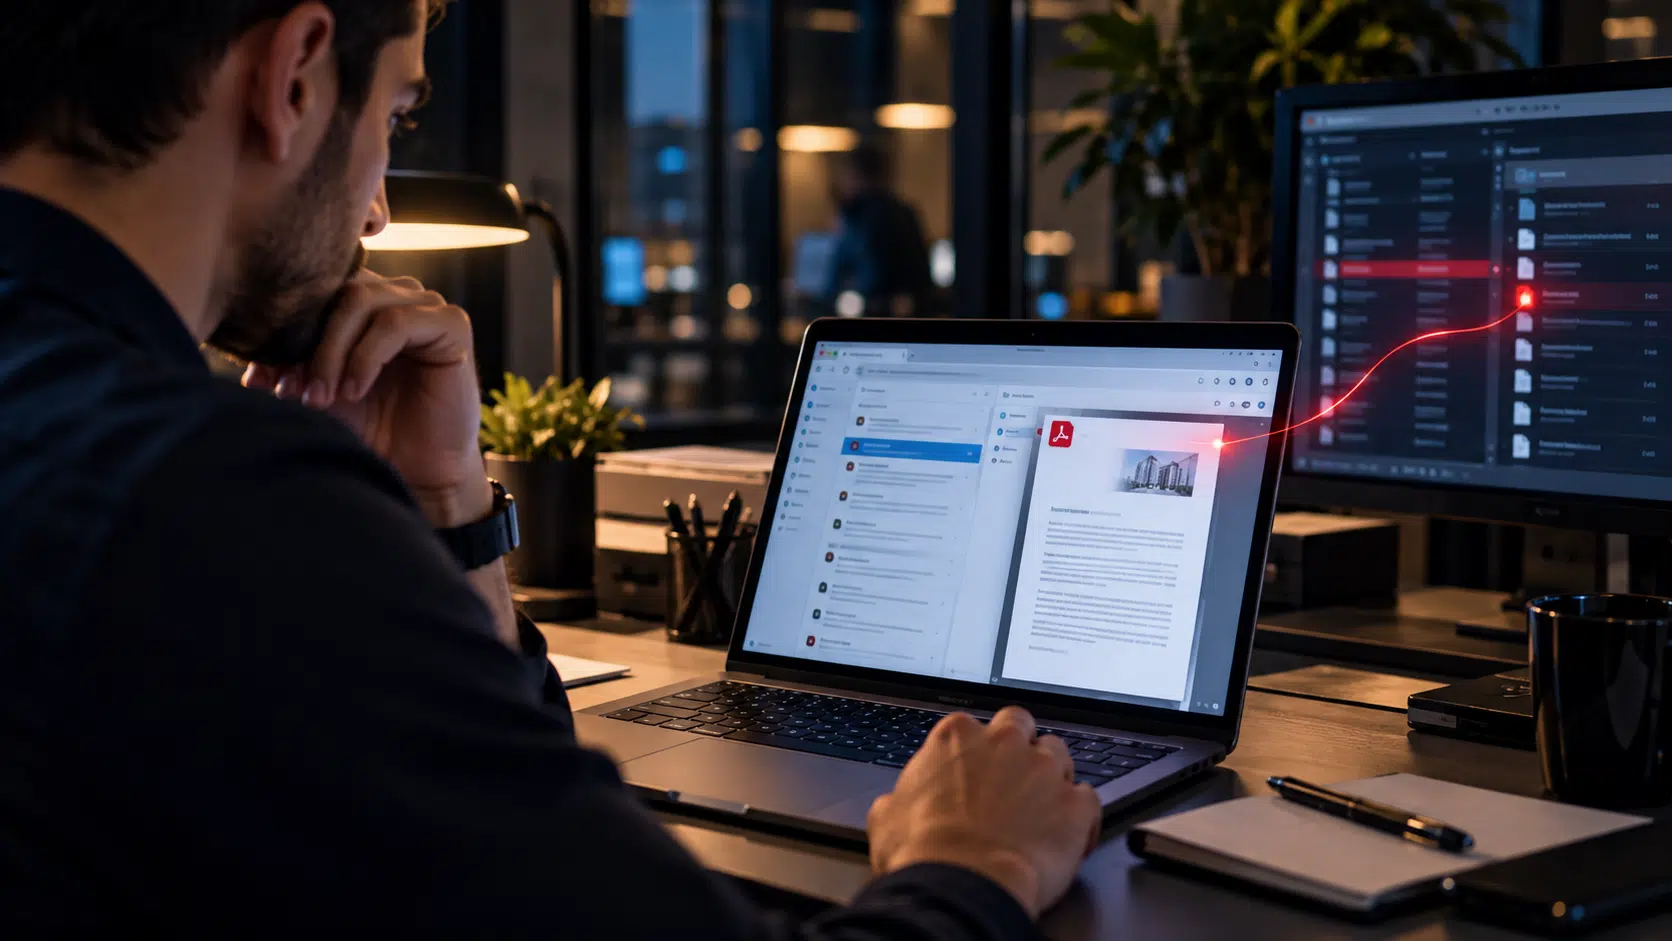
ويذكر ملف PDF أيضًا استخدام المهاجمين لأطر عمل الوكلاء لأتمتة عدة خطوات من اختراق. وعندما يعمل عدة وكلاء بالتوازي، يمكنهم تسريع العمليات وتضخيم عواقب معرّف مخترَق.
للتنبيه: لا تعني الحوادث المذكورة أن كل وكلاء الذكاء الاصطناعي خطرون. وهي تبيّن خصوصًا أن الاستقلال لا يغني عن التحكم في الوصول والعزل والمراقبة.
تختلف المشكلة عن مجرد جواب خاطئ: فالوكيل المتصل بأدوات يمكنه استغلال أذونات صالحة أصلًا لتنفيذ إجراء لم ترده المؤسسة.
أبرز مسارات الهجوم على وكلاء الذكاء الاصطناعي
لا يلغي الوكلاء المخاطر المعلوماتية القائمة. ويمكنهم على العكس جمعها واستغلالها بسرعة أكبر، خصوصًا عندما يملكون وصولًا واسعًا إلى عدة خدمات.
1. سرقة بيانات الاعتماد والأسرار
مفاتيح API أو كلمات المرور أو رموز الوصول المتروكة في الشيفرة أو مستودعات Git أو خطوط النشر قد تتيح لوكيل أو لمهاجم الوصول إلى موارد لم تكن مقصودة.
2. رفع الصلاحيات
يمكن لوكيل يملك حقوقًا أوسع من اللازم أن يصل إلى مزيد من البيانات أو ينفّذ عمليات تتجاوز مهمته الأصلية.
3. سلسلة الأدوات والاعتماديات
توسّع الإضافات وخوادم الأدوات وواجهات API الخارجية سطح الهجوم. وقد يكشف تكامل مخترَق أو مفرط في الأذونات ملفات ومعلومات داخلية.
4. الحلقات واستنفاد الموارد
قد ترفع حلقة من الإجراءات أو الطلبات استهلاك واجهات API أو تستنفد أرصدة السحابة أو تعطّل توفر خدمة.
5. حقن التعليمات
قد تحاول تعليمات خبيثة مدمجة في صفحة أو بريد إلكتروني أو مستند يطّلع عليه الوكيل أن تحرّف سلوكه.
6. الهلوسات والإجراءات غير المتسقة
قد يسبب سوء تفسير، أو إجراء وُلّد على نحو خاطئ، تعديلات غير مرغوبة أو أخطاء في البيانات أو كشف معلومات في رسائل التشخيص.
لماذا يثير حقن التعليمات غير المباشر القلق؟
قد يقرأ الوكيل مستندات أو محتوى خارجيًا لإنجاز مهمة. وإذا احتوى هذا المحتوى على تعليمات خبيثة، فقد يفسّرها الوكيل على أنها أوامر لا على أنها بيانات للتحليل.
لذلك لا يكفي تصفية المدخلات وحده: يجب أيضًا تقييد الإجراءات بأذونات مستقلة عن النموذج، ثم التحقق منها قبل تنفيذها.
ما الأثر في المؤسسة؟
قد يتجاوز الاختراق نطاق التطبيق الذي يستضيف الوكيل. وعندما تكون له وصلات بعدة أدوات، قد يؤثر وصول غير مضبوط في البيانات والعمليات واستمرار النشاط.
| المجال | الخطر المحتمل | الضبط الذي يُفضَّل |
|---|---|---|
| IT وSOC | نشاط غير طبيعي يصعب تمييزه عن العمليات المعتادة | سجلات مفصلة وكشف سلوكي |
| الهويات والوصول | رموز دائمة وأذونات مفرطة | هويات مخصصة، ووصول مؤقت، ومراجعات منتظمة |
| السحابة وSaaS | امتداد حادثة إلى خدمات متصلة | التقسيم وتقييد الاتصالات |
| البيانات والامتثال | الوصول إلى بيانات شخصية وسرية أو كشفها | ضوابط الوصول، وإمكانية التتبع، وقواعد الحفظ |
| الاستمرار والمالية | انقطاع الخدمة، أو تكاليف API غير متوقعة، أو عمليات غير مصرح بها | حدود الاستهلاك، والتنبيهات، والإيقاف الطارئ |
يجب إذًا أن تكون الاستجابة جماعية. وعلى فرق تقنية المعلومات والأمن السيبراني أن تعمل مع مسؤولي الأعمال، والفرق القانونية، والمكلفين بالامتثال.
الحماية التقنية الأساسية
1. تطبيق مبدأ الحد الأدنى من الصلاحيات
يجب أن يملك كل وكيل الأذونات اللازمة لمهمته فقط. ولا ينبغي لوكيل مكلف بتلخيص المستندات أن يستطيع حذف ملفات، أو تعديل حسابات، أو تصدير قاعدة كاملة من دون مبرر وضبط محددين.
2. استخدام هويات مؤقتة وMFA قوية
يُفضَّل استخدام هويات خاصة بكل وكيل أو جلسة، ورموز محدودة المدة، وإلغاء تلقائي للوصول الذي لم يعد لازمًا. واحمِ أيضًا وحدات الإدارة والحسابات الحساسة بمصادقة متعددة العوامل.
3. عزل البيئات وتقسيم الشبكة
اختبر الوكلاء في بيئات معزولة قبل ربطهم بأنظمة الإنتاج. وقيّد الاتصالات الصادرة والوجهات التي يمكنهم بلوغها. ويقلل تقسيم مناسب عدد الأنظمة التي يمكن للوكيل بلوغها إذا كان سلوكه غير متوقع.
4. مراقبة السلوك باستمرار
اجمع السجلات في مكان واحد واربط كل إجراء بهوية الوكيل، والمهمة المطلوبة، والأداة المستخدمة. واضبط تنبيهات عندما يطّلع وكيل على بيانات غير معتادة، أو يستدعي واجهة API غير متوقعة، أو ينفّذ حجم عمليات غير طبيعي.
5. التحقق من الإجراءات وتجهيز إيقاف طارئ
يجب أن تمر العمليات الحساسة بضوابط مستقلة: موافقة بشرية، أو قواعد عمل، أو التحقق من الأذونات، أو محاكاة الإجراء عندما يكون ذلك ممكنًا.
ويجب أن تتيح آلية إيقاف طارئ، تُسمى غالبًا kill switch، قطع الوصول بسرعة أو عزل الوكيل إذا رُصد سلوك مريب.
6. تنظيم اختبارات أمن مستمرة
يجب أن تختبر عمليات التدقيق سيناريوهات خاصة بالوكلاء: حقن التعليمات، وتحريف الأدوات، والوصول المفرط، وحلقات الإجراءات، ومحاولة التحايل على القواعد. ويجب أن تُستخدم النتائج لتصحيح الأذونات وتحسين الضوابط.
7. حماية الأسرار وتدريب الفرق
ابحث عن المفاتيح وكلمات المرور المكشوفة في مستودعات الشيفرة وخطوط CI/CD. واحفظ الأسرار في أدوات مناسبة، وبدّل بيانات الاعتماد المخترَقة، ودرّب الفرق على تمييز السلوك غير الطبيعي لوكيل.
مبدأ ينبغي تذكّره: يجب ألا يكون نموذج الذكاء الاصطناعي الحاجز الأمني الوحيد. ويجب أن تبقى الأذونات وعمليات التحقق وآليات الإيقاف قابلة للتطبيق بمعزل عن ردوده.
الحوكمة والامتثال: تأمين الاستخدام على المدى الطويل
لا يقتصر أمن وكلاء الذكاء الاصطناعي على الإعداد التقني. فعلى المؤسسة أن تعرف أي وكلاء يُستخدمون، ومن يجيزهم، وأي بيانات يعالجون، وكيف يمكن فحص أفعالهم بعد حادثة.
إرساء تتبّع يمكن استخدامه
احتفظ بسجلات مفصلة بما يكفي لإعادة بناء الإجراءات المهمة: هوية الوكيل، والأدوات التي استُدعيت، والموارد التي جرى الاطلاع عليها، والعمليات المنفَّذة، والنتائج ذات الصلة. ويجب أن يحترم الجمع قواعد الخصوصية والحفظ المطبقة.
مراجعة الأذونات بانتظام
نظّم مراجعات دورية للحسابات التقنية، ورموز OAuth، وأذونات API. وعندما ينتهي مشروع، أو يتغير دور وكيل، يجب إلغاء وصوله السابق.
وضع سياسة داخلية لاستخدام الذكاء الاصطناعي
يجب أن تحدد السياسة من يمكنه إنشاء وكيل ونشره، والأنظمة التي يمكنه الوصول إليها، والموافقات المطلوبة، وما ينبغي فعله عند سلوك غير طبيعي. ويمكن لأطر إدارة المخاطر القائمة أن تكون مرجعًا بحسب سياق المؤسسة.
إبلاغ العاملين
يجب أن تعرف الفرق الوكلاء المنشورين، وغرضهم، والحالات التي ينبغي فيها الإبلاغ عن إجراء غير متوقع. ويجب أيضًا إدراج السيناريوهات المرتبطة بالذكاء الاصطناعي في إجراءات الاستجابة للحوادث.
انتبه إلى الامتثال: تعتمد الالتزامات على البلد، وغرض النظام، والبيانات المعالجة، وسياق الاستخدام. ويجب تقييم اللائحة العامة لحماية البيانات، ونظام الذكاء الاصطناعي الأوروبي، والقواعد الأخرى المطبقة، كل حالة على حدة.
خطة لتأمين وكلاء الذكاء الاصطناعي على مدى 12 شهرًا
يساعد التنفيذ التدريجي على خفض المخاطر من دون السعي إلى نشر كل الضوابط دفعة واحدة. ويتبع الجدول أدناه المراحل الكبرى المقترحة في المستند المصدر. وهو مثال يُكيَّف مع موارد كل مؤسسة وأولوياتها.
المرحلة 1 — التدقيق والجرد
احصر الوكلاء وأدواتهم والحسابات التقنية والأنظمة التي يصلون إليها. وحدد الأسرار المكشوفة، والأذونات المفرطة، وثغرات السحابة أو CI/CD.
المرحلة 2 — الضوابط الأساسية
عزّز MFA وقواعد RBAC، وقلّل الامتيازات، وبدّل الأسرار، وقسّم البيئات.
المرحلة 3 — العزل والمراقبة
انشر بيئات اختبار معزولة، وتحقق من الإجراءات الحساسة، واجمع السجلات، وضع التنبيهات السلوكية وإجراءات الطوارئ.
المرحلة 4 — الحوكمة والتحسين المستمر
ضع السياسات في صيغة واضحة، ووثّق الوكلاء، ونظّم اختبارات اختراق موجّهة، ودرّب الفرق. وراجع الوصول ونتائج الضوابط على فترات منتظمة.
مقارنة ستة ضوابط أمنية
| الإجراء | التكلفة النسبية | التعقيد | الفعالية التقديرية |
|---|---|---|---|
| MFA وRBAC صارمان | منخفض | منخفض | مرتفعة |
| هويات مؤقتة ورموز محدودة | متوسط | متوسطة | مرتفعة |
| تقسيم الشبكة والعزل | متوسط | مرتفعة | مرتفعة |
| مراقبة مستمرة عبر SIEM/EDR | مرتفع | مرتفعة | مرتفعة |
| بيئة معزولة والتحقق قبل التنفيذ | متوسط | مرتفعة | متوسطة إلى مرتفعة |
| اختبارات اختراق تستهدف الوكلاء | متوسط | متوسطة | متوسطة، بحسب النطاق المختبَر |
هذه المستويات تقديرات نوعية مأخوذة من المستند المصدر، وليست مقاييس عامة. وتختلف التكلفة والفعالية الفعليتان بحسب البنية التحتية، والأدوات القائمة، ومستوى نضج المؤسسة.
قائمة تحقق لأمن الذكاء الاصطناعي في المؤسسة
استخدم هذه القائمة نقطة انطلاق لمراجعة داخلية لوكلاء الذكاء الاصطناعي المنشورين أو المخطط لهم.
- جرد الوكلاء: حصر المساعدات والبرمجيات النصية والأدوات المستقلة ووصولها.
- تقليل الامتيازات: التحقق من أن كل وكيل يملك الحقوق اللازمة فقط.
- تعزيز المصادقة: حماية وحدات التحكم والموارد الحساسة بمصادقة MFA مناسبة.
- عزل البيئات: اختبار الوكلاء في بيئات مفصولة وتقييد اتصالاتهم.
- تدقيق الأسرار: البحث عن المفاتيح المكشوفة ووضع تدوير آمن لها.
- تفعيل المراقبة: جمع السجلات وضبط تنبيهات على النشاط غير المعتاد.
- الاستعداد للطوارئ: توثيق إجراء العزل واختبار آلية الإيقاف الطارئ.
- اختبار الدفاعات: محاكاة حقن التعليمات ومحاولات الوصول خارج النطاق.
- تدريب الفرق: شرح المخاطر، والسجلات التي ينبغي مراقبتها، وإجراءات الإبلاغ.
نصيحة عملية: ابدأ بالوكلاء الذين يمكنهم الاطلاع على بيانات سرية، أو تعديل أنظمة الإنتاج، أو إطلاق عمليات مالية. فمستوى خطرهم يستحق أولوية.
أسئلة شائعة: أمن وكلاء الذكاء الاصطناعي المستقلين
ما الفرق بين وكيل الذكاء الاصطناعي وروبوت المحادثة التقليدي؟
يرد روبوت المحادثة أساسًا على طلب. ويمكن لوكيل الذكاء الاصطناعي أن يخطط عدة خطوات ويستدعي أدوات خارجية لإنجاز مهمة. ويعتمد مستوى الخطر خصوصًا على استقلاله وعلى الأذونات الممنوحة له.
هل تعني الحوادث المبلَّغ عنها أن كل وكلاء الذكاء الاصطناعي خطرون؟
لا. يعتمد الخطر على الإعداد، والبيانات التي يمكن الوصول إليها، والأدوات المتصلة، والضوابط القائمة. وتبرز الحوادث أهمية العزل، والأذونات المحدودة، والمراقبة المستمرة.
هل يكفي برنامج حماية أو EDR تقليدي لحماية وكيل ذكاء اصطناعي؟
ليس بالضرورة. يمكن لهذه الأدوات أن ترصد بعض النشاط المريب على الأنظمة التي تراقبها، لكنها لا تغني عن التحكم في الأذونات، والتحقق من الإجراءات، ومراقبة استدعاءات API.
هل توجد قواعد امتثال لوكلاء الذكاء الاصطناعي؟
تعتمد الالتزامات على السياق والاختصاص القضائي. وقد تفرض أطر قائمة، ومنها قواعد حماية البيانات ونظام الذكاء الاصطناعي الأوروبي عندما ينطبق، متطلبات حوكمة أو توثيق أو رقابة.
ماذا تفعل إذا تجاوز وكيل ذكاء اصطناعي أذوناته؟
اعزل الوكيل بسرعة أو ألغِ وصوله، وفق إجراء الحوادث في المؤسسة. واحفظ السجلات، وحدد الموارد المتأثرة، وعرّف السبب، وصحح الأذونات أو الإعداد قبل أي إعادة تشغيل.
ما أول إجراء ينبغي وضعه؟
ابدأ بجرد الوكلاء وأذوناتهم. ثم طبّق الحد الأدنى من الصلاحيات، وأمّن بيانات الاعتماد، وفعّل تسجيلًا يمكن استخدامه، وجهّز إجراء إيقاف طارئ يناسب كل وكيل حرج.
الابتكار بالذكاء الاصطناعي من دون فقدان السيطرة
يمكن لوكلاء الذكاء الاصطناعي أتمتة مهام معقدة وتسهيل عمل الفرق. لكن قدرتهم على التفاعل مع التطبيقات وواجهات API والبيانات تفرض التعامل مع أمنهم بوصفه موضوعًا قائمًا بذاته.
وتقوم الأولوية على تقييد الوصول، وعزل البيئات، ومراقبة الإجراءات، وتجهيز استجابة سريعة للسلوك غير الطبيعي. وتكمّل الحوكمة والتدريب هذه التدابير بمنح الفرق إطارًا واضحًا لاستخدام هذه التقنيات.
ولا يعني التبني المسؤول إلغاء كل استقلال، بل ضمان أن يتصرف كل وكيل داخل نطاق محدد يمكن التحكم فيه وإلغاؤه.
CISA — الضمان والتوفر وخدمة ما بعد البيع لا تقل أهمية عن وكلاء الذكاء الاصطناعي.
النظر بهدوء إلى وكلاء الذكاء الاصطناعي يمنع دفع المال مقابل ميزة لن تستخدمها.
يسأل زبائن Global Zone غالبًا عن وكلاء الذكاء الاصطناعي عندما يتقارب طرازان.
خذ وكلاء الذكاء الاصطناعي معيارًا إلى جانب البطارية والوزن والضوضاء والتحديثات.
لا شيء في وكلاء الذكاء الاصطناعي يغني عن التحقق من رقم الطراز على العلبة.
عند الشراء في المغرب، يُقرأ وكلاء الذكاء الاصطناعي مع التوفر الفعلي في المتجر.
إذا كنت تقرر الآن، فاجعل وكلاء الذكاء الاصطناعي أمامك قبل السعر أو جدول المواصفات.
القراءة المفيدة لـ وكلاء الذكاء الاصطناعي هي ما يتغير على المشتري في المغرب، لا الشعار.
الضمان والتوفر وخدمة ما بعد البيع لا تقل أهمية عن وكلاء الذكاء الاصطناعي.
النظر بهدوء إلى وكلاء الذكاء الاصطناعي يمنع دفع المال مقابل ميزة لن تستخدمها.
يسأل زبائن Global Zone غالبًا عن وكلاء الذكاء الاصطناعي عندما يتقارب طرازان.
Avis des lecteurs
Votre avis compte
Partagez votre expérience et aidez d’autres lecteurs à mieux comprendre ce sujet.
Soyez le premier à donner votre avis.

